Des pirates ont pris le contrôle des régulateurs frigorifiques Danfoss de centaines de magasins français, déclenchant des dégivrages destructeurs de stocks et des incendies.
Publié le 13 octobre 2026 · 06:00 GMT
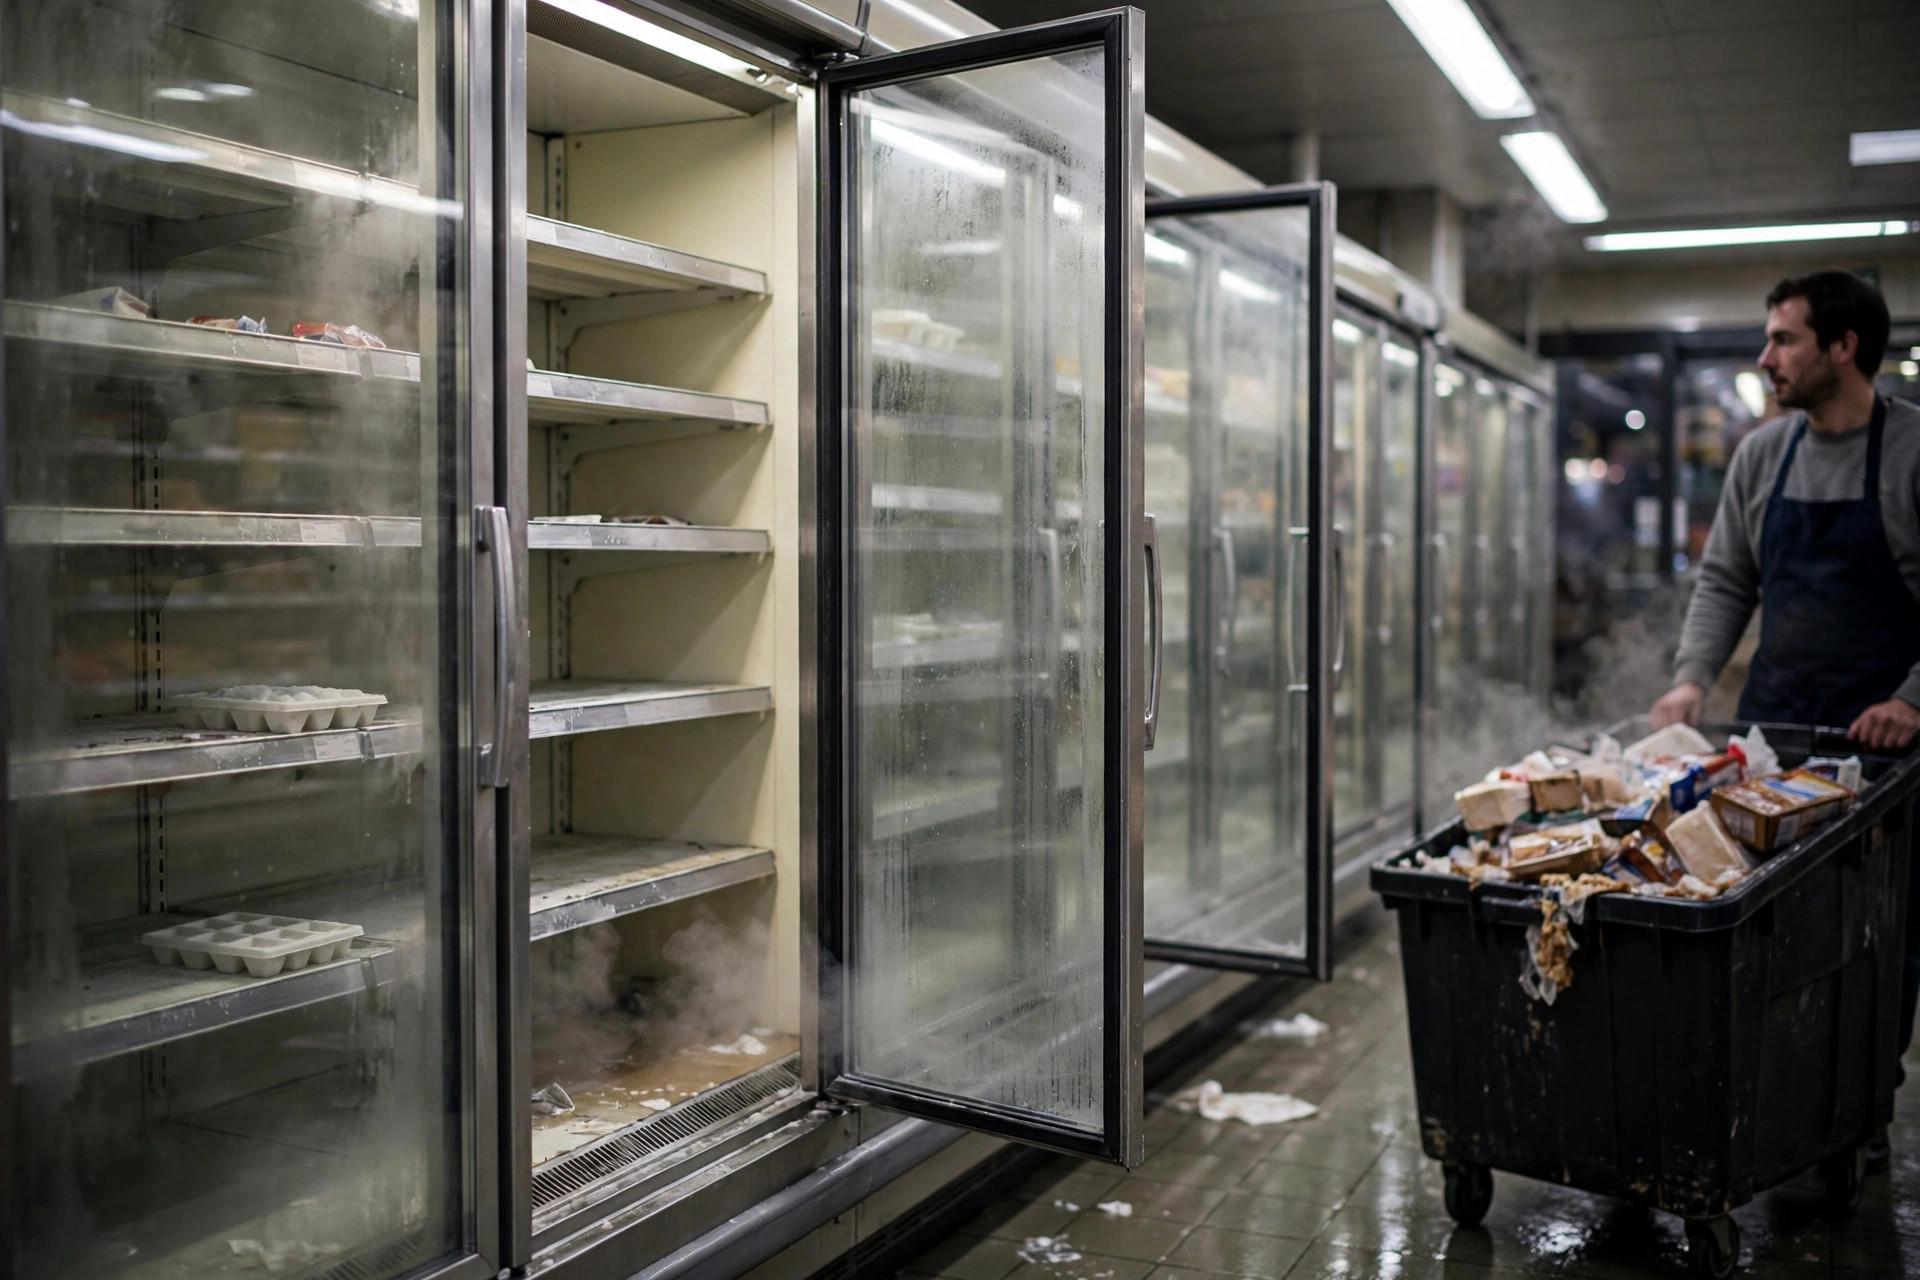
Lundi matin, dans un Intermarché parisien, des employés roulaient des chariots entiers de surgelés décongelés vers une benne géante posée dans la rue. De la glace fondue coulait des bacs éventrés. Les frigos n'étaient pas en panne : des pirates les avaient transformés en fours, à distance.
La scène s'est répétée partout en France ce lundi 12 octobre 2026. En arrivant pour le service du matin, les équipes ont trouvé des meubles frigorifiques crachant de l'air chaud. Viandes, produits laitiers, légumes et surgelés gisaient, ruinés après des heures passées à des températures atteignant 50 degrés Celsius. Environ 500 magasins sur les 15 000 que compte le pays ont été touchés, selon les estimations de la BBC, et la cause n'était ni une coupure de courant ni un compresseur défectueux. C'était une cyberattaque — une attaque qui a frappé la chaîne alimentaire du pays à son point le plus froid.
Les pirates ont visé directement l'équipement qui garantit la sécurité des aliments. Ils n'ont touché ni les caisses ni les données clients. Ils ont pris le contrôle des panneaux qui pilotent l'ensemble du parc frigorifique d'un magasin et ont fait tourner les résistances de dégivrage pendant des heures au lieu de quelques minutes. Dans certains magasins, les machines surchauffées ont provoqué des départs de feu. Le parquet de Paris a confirmé une attaque de grande ampleur contre les réfrigérateurs connectés de plusieurs grandes enseignes et a ouvert une enquête.
Les pirates n'ont pas volé de données. Ils ont volé le dîner.
L'intrusion a eu lieu dans la nuit de dimanche à lundi. Des directeurs de magasin ont reçu des alertes automatiques signalant des hausses de température inhabituelles et des programmes de dégivrage déclenchés à des heures indues, selon la presse spécialisée. À l'arrivée des équipes du matin, le mal était fait : des rayons frais entiers avaient passé la nuit à chauffer au lieu de refroidir. Intermarché a indiqué à l'AFP que les magasins touchés devraient jeter l'intégralité de leurs produits frais et surgelés. La procédure était méthodique et implacable : vider les bacs réfrigérés, faire constater les pertes par huissier, détruire les denrées.
Intermarché et son enseigne Netto ont été les plus durement frappés, avec au moins 300 magasins visés. Coopérative U a recensé près d'une centaine de points de vente, dont des Super U et des Hyper U. Carrefour a signalé 80 magasins affectés, et Monoprix environ 5 % de ses quelque 490 magasins. E. Leclerc a confirmé qu'une attaque contre l'un de ses fournisseurs d'équipements frigorifiques avait perturbé les installations de plusieurs de ses magasins. La presse spécialisée a aussi relayé des informations non confirmées citant Picard et Metro, sans confirmation officielle de ces enseignes lundi soir. La ligne de fracture n'était pas l'enseigne sur la devanture, mais le logiciel de pilotage à l'intérieur : les magasins équipés de la même plateforme frigorifique connectée sont tombés, les autres ont été épargnés.
L'addition a grimpé vite. Deux supermarchés de Haguenau, dans le Bas-Rhin, ont déclaré 270 000 euros de pertes cumulées. Thierry Cotillard, directeur général d'Intermarché, a estimé sur BFM TV que la facture nationale atteindrait des dizaines de millions d'euros en une seule journée. Chaque magasin touché doit regarnir entièrement ses rayons frais et surgelés, absorber le stock détruit et payer la remise en état d'urgence de son installation frigorifique.
La chaîne du froid d'un supermarché est pilotée par des panneaux de contrôle reliés entre eux, qui gèrent les températures et les cycles de dégivrage de tous les réfrigérateurs et congélateurs du bâtiment. Le dégivrage est une fonction de routine : pendant de courtes périodes, généralement la nuit, des résistances font fondre le givre des serpentins. Ces panneaux sont accessibles via internet pour permettre aux sociétés de maintenance de régler les paramètres à distance. Cette commodité est devenue la porte d'entrée. Les attaquants ont détourné la fonction de dégivrage et l'ont fait tourner en continu, jusqu'à 50 degrés Celsius, pendant des heures.
La faille était connue. En août 2026, les chercheurs de l'équipe Team82 de Claroty ont publié leurs travaux sur le contrôleur Danfoss AK-SM 800A — le superviseur qui orchestre les équipements frigorifiques d'un magasin. Ils ont révélé trois vulnérabilités, dont un contournement d'authentification reposant sur un mot de passe caché dérivé de la date du jour et une faille d'injection de commandes permettant l'exécution de code à distance. Ils ont aussi découvert des milliers d'interfaces de gestion exposées sur l'internet public. Aucun lien confirmé n'a été établi entre ces recherches et l'attaque de cette semaine, mais la forme de la défaillance correspond : une faille connue, des équipements exposés sur internet, et une conséquence physique.
Danfoss, le fabricant danois, s'est dit informé d'incidents en France affectant un nombre limité de systèmes de gestion frigorifique. L'entreprise a identifié les appareils concernés comme des contrôleurs anciens — les gammes AK-SM800 et AK-SC355 — fonctionnant avec un micrologiciel obsolète ne recevant plus ni mises à jour ni correctifs de sécurité. La société affirme avoir depuis longtemps conseillé à ses clients de maintenir leurs systèmes à jour et de migrer les équipements anciens vers les modèles actuels. Le champion industriel du Danemark fait désormais face à des questions difficiles : la Fédération du commerce et de la distribution (FCD) a exigé une transparence totale du fournisseur. Les spécialistes rappellent que la mise à jour des installations frigorifiques est un chantier lent et coûteux — arrêt technique, intervention sur site, validation par des experts — ce qui explique que tant de magasins aient continué d'exploiter du matériel vulnérable.
Personne ne le sait encore, et personne n'a revendiqué l'opération. Le parquet de Paris a confirmé l'ampleur de l'intrusion sans nommer de suspects. Le Premier ministre Sébastien Lecornu a chargé l'Agence nationale de la sécurité des systèmes d'information (ANSSI) d'enquêter et de coordonner avec les homologues européens, les autorités estimant que d'autres pays pourraient être visés. Cette prudence est déjà justifiée : un analyste de Sekoia spécialisé dans la menace a confié à Reuters que l'Espagne, le Portugal, la Pologne, l'Allemagne et la Belgique avaient aussi été touchées, et des vulnérabilités ont été signalées dans des supermarchés en Belgique, au Danemark, au Luxembourg et aux Pays-Bas.
Ce qui est clair, c'est le choix de la cible. Frapper l'alimentation n'est pas comme voler des données ou verrouiller des ordinateurs contre rançon. Dominique Schelcher, président de Coopérative U, a écrit sur X : « S'attaquer à des équipements essentiels à la conservation des produits frais et à l'approvisionnement alimentaire des Français est d'une extrême gravité et est inédit. C'est inacceptable. » Christophe Hansen, commissaire européen à l'agriculture et à l'alimentation, a déclaré que la sécurité alimentaire exigeait davantage d'attention à tous les niveaux. L'attaque a traité l'approvisionnement alimentaire comme une infrastructure — et a prouvé qu'il se comporte comme telle quand il se brise.
La facture atterrit d'abord sur les exploitants des magasins, souvent des franchisés indépendants. Stock détruit, réparations frigorifiques d'urgence, réassortiment au pied levé, journées d'exploitation perdues : les coûts sont immédiats et concrets. Les assurances couvriront peut-être une partie, mais les polices rédigées pour les cambriolages et les incendies n'avaient pas prévu un pirate transformant un congélateur en four depuis un autre continent. Christel Delberghe, directrice générale de l'association européenne du commerce Eurocommerce, a rappelé que le commerce de détail et de gros jouait un rôle essentiel dans l'approvisionnement quotidien de l'Europe, ajoutant que cet incident soulignait l'importance de la résilience sur toute la chaîne d'approvisionnement. La résilience, ici, est un mot poli pour dire : dépenser l'argent avant la catastrophe.
La France a déjà vu ce scénario dans d'autres secteurs. L'ANSSI a recensé 128 attaques par rançongiciel dans le pays en 2025, un peu moins que les 141 de 2024 — les petites entreprises étaient les principales victimes, mais les hôpitaux et les écoles ont connu la plus forte progression. En octobre 2025, le centre hospitalier de Haute-Comté a été frappé, paralysant plus d'un millier de postes de travail à Pontarlier et sur sept sites associés, avec un retour à la normale attendu au mieux début 2027. Et l'affaire n'est pas seulement française : une douzaine de supérettes militaires américaines ont subi des perturbations frigorifiques similaires fin août, avec des pertes de denrées après manipulation de leurs systèmes de froid. Le schéma est constant — des équipements opérationnels connectés, une sécurité mince, des conséquences physiques.
La vraie question est de savoir ce qui mérite le statut d'infrastructure critique. Les supermarchés n'ont jamais été traités comme les réseaux électriques ou les hôpitaux, et pourtant quelques centaines de contrôleurs compromis ont vidé en une nuit les rayons frais d'un pays. L'analyste Steven Lachance, spécialiste de ces menaces, a qualifié l'attaque de signal d'alarme mondial et averti que la prochaine cible pourrait être pire : les infrastructures énergétiques ou les hôpitaux. La réponse française fera école — les conclusions de l'ANSSI, la pression sur Danfoss, la correction de chaque contrôleur exposé. La chaîne du froid a conservé la nourriture de l'Europe pendant des décennies. Il faut désormais la garder comme le réseau électrique.
La lecture occidentale y voit un échec de gouvernance avec un prix affiché. La technologie opérationnelle connectée a dépassé les budgets de sécurité des entreprises qui l'exploitent : des franchisés ont hérité de contrôleurs exposés sur internet fournis par un équipementier danois, les correctifs sont restés inappliqués parce que l'arrêt coûte cher, et la facture est arrivée sous forme de stocks détruits. La solution, dans cette optique, passe par la réglementation et la responsabilité — des désignations d'infrastructures critiques plus claires, des fenêtres de correction obligatoires, et des fournisseurs tenus pour responsables quand un matériel ancien devient un danger public.
Un argument de résilience gagne aussi du terrain à Bruxelles. Le commissaire européen à l'agriculture a présenté l'épisode comme une question de sécurité alimentaire, pas seulement de cybercriminalité, et les associations de commerçants martèlent le langage de la résilience des chaînes d'approvisionnement. Dans cette lecture, le rayon surgelés appartient à la même conversation politique que le réseau électrique : essentiel, concentré, et trop important pour être gardé par le franchisé qui a acheté le contrôleur.
La lecture orientale met au centre la capacité de l'État et la dépendance industrielle. Les contrôleurs d'un seul équipementier danois se trouvaient au cœur de la chaîne du froid d'une grande économie européenne, avec un micrologiciel que personne ne maintenait, accessibles depuis l'internet public. Sous cet angle, l'histoire parle de souveraineté sur les infrastructures : qui audite les logiciels à l'intérieur des machines qui nourrissent une nation, et que se passe-t-il quand cet audit n'a jamais lieu. Le fait que le Premier ministre français ait saisi l'ANSSI et coordonné avec les homologues européens est exactement la réponse étatique que cette perspective attend.
Elle note aussi l'asymétrie. L'attaque n'a nécessité ni armée ni franchissement de frontière — seulement une vulnérabilité connue et de la patience. Pour les États qui traitent déjà les infrastructures comme un domaine de compétition, l'attaque des congélateurs confirme que le champ de bataille inclut le banal : la logistique alimentaire, les contrôles de bâtiments, les portails de maintenance. L'attribution importe moins ici que la capacité : l'outillage pour faire cela est désormais ordinaire.
La lecture du Sud global commence par la nourriture, pas par le micrologiciel. Des stocks frais détruits dans un pays riche, c'est un choc économique ; dans une grande partie du monde, ce serait un choc de faim. Les images de nourriture comestible pelletée dans des bennes résonnent différemment là où les chaînes du froid sont fragiles et où les pertes après récolte sont déjà élevées. Pour ce public, la leçon porte sur la dépendance : les mêmes contrôleurs danois, les mêmes portails de maintenance à distance et les mêmes équipements non corrigés équipent supermarchés, cliniques et entrepôts à travers l'Afrique, l'Amérique latine et l'Asie.
Il y a aussi une question de coût. Quand les distributeurs européens absorbent des dizaines de millions de pertes, la dépense finit par apparaître dans les prix, les primes d'assurance et les plans d'investissement — et les mises à niveau de sécurité qui suivront seront d'abord tarifées pour des bilans européens. Les pays qui ne peuvent pas remplacer leurs équipements anciens vivront le plus longtemps avec la vulnérabilité. L'attaque des congélateurs, dans cette lecture, est un avant-goût d'un risque que le Sud portera sans matelas.
Ils ont pris le contrôle du logiciel de gestion frigorifique, fabriqué par le danois Danfoss, qui pilote les réfrigérateurs et congélateurs d'un magasin depuis un panneau central. Ils ont forcé le dégivrage — normalement un court cycle nocturne — à tourner en continu pendant des heures. Les températures ont grimpé à 50 degrés Celsius, avariant tous les produits frais et surgelés et, dans certains magasins, surchauffant les machines jusqu'à provoquer des départs de feu.
Intermarché et son enseigne Netto ont été les plus durement frappés, avec au moins 300 magasins visés. Coopérative U a recensé près d'une centaine de points de vente, Carrefour 80 magasins, Monoprix environ cinq pour cent de ses quelque 490 magasins, et E. Leclerc des perturbations dans plusieurs magasins. Des informations non confirmées citent Picard et Metro. Les magasins équipés de la même plateforme Danfoss ont été touchés quelle que soit l'enseigne.
Deux supermarchés de Haguenau, en Alsace, ont déclaré 270 000 euros de pertes cumulées. Le directeur général d'Intermarché a estimé sur BFM TV que la facture nationale atteindrait des dizaines de millions d'euros en une seule journée. Chaque magasin touché a dû jeter l'intégralité de son stock frais et surgelé, payer des réparations frigorifiques d'urgence et regarnir ses rayons froids — des coûts qui retombent d'abord sur les exploitants, souvent des franchisés indépendants.
Les analystes de sécurité estiment que oui. Le même schéma — des équipements de contrôle connectés à internet avec des logiciels obsolètes — existe dans tous les secteurs critiques. Une douzaine de supérettes militaires américaines ont subi des perturbations frigorifiques similaires fin août, et l'ANSSI a recensé 128 attaques par rançongiciel en France en 2025. L'analyste Steven Lachance a qualifié l'attaque des supermarchés de signal d'alarme mondial, avertissant que la prochaine cible pourrait être les infrastructures énergétiques ou les hôpitaux.
