La France accuse l'unité iranienne Shahid Kaveh du piratage des réfrigérateurs des supermarchés; et Téhéran dément tout
Paris affirme que l'unité cybernétique des Gardiens de la révolution a fait monter la température de 700 sites en octobre, avariant des denrées pour des dizaines de millions d'euros ; l'Iran nie tout, et l'attribution ouvre un nouveau front dans une guerre dont la France avait tenté de rester à l'écart.
Publié le 10 novembre 2026 · 17:22 GMT
Le résumé
La France a déclaré le lundi 9 novembre 2026 que le Corps des gardiens de la révolution islamique d'Iran avait mené les cyberattaques des 11 et 12 octobre qui ont fait monter la température des réfrigérateurs d'environ 700 sites commerciaux à travers la France. La procureure de Paris, Laure Beccuau, a ouvert une enquête judiciaire contre le chef de l'unité Shahid Kaveh et ses deux adjoints, et a requis des mandats d'arrêt internationaux contre les trois hommes.
Les trois prismes
- OuestL'Ouest voit un État pris en flagrant délit La couverture française et britannique traite l'attribution comme une question de preuve établie.
- OrientL'Est rapporte l'accusation; et le démenti dans le même souffle La couverture asiatique donne au démenti autant de place qu'à l'accusation : The Hindu ouvre sur le rejet de Téhéran, qualifiant les affirmations françaises d'« infondées ».
- Sud globalLe Sud demande qui est Shahid Kaveh; et ce qui vient ensuite Al Jazeera présente l'histoire comme un décryptage : ce qu'est l'unité, comment elle opère à travers des groupes de façade, et ce que montre son parcours.
Points clés
- La France a déclaré le lundi 9 novembre 2026 que le Corps des gardiens de la révolution islamique d'Iran avait mené les cyberattaques des 11 et 12 octobre qui ont fait monter la température des réfrigérateurs d'environ 700 sites commerciaux à travers la France. BBC
- La procureure de Paris, Laure Beccuau, a ouvert une enquête judiciaire contre le chef de l'unité Shahid Kaveh et ses deux adjoints, et a requis des mandats d'arrêt internationaux contre les trois hommes. Le Monde
- Les trois hommes nommés sont Hamid Reza Lashgarian, chef du centre électronique et cybernétique des Gardiens de la révolution, et Mahdi Lashgarian et Reza Salarvand, décrits comme des commandants de Shahid Kaveh. CERT-FR
- Le ministère iranien des Affaires étrangères a qualifié mardi 10 novembre les accusations d'« infondées et partiales » et déclaré que Téhéran n'hésiterait pas à prendre des mesures pour sauvegarder ses intérêts nationaux. The Hindu
- Les attaques ont causé des pertes de plusieurs dizaines de millions d'euros et au moins 15 incendies ; les enseignes touchées incluent Intermarché, Coopérative U, Carrefour, Leclerc, Casino et Metro. Le Monde
- Une deuxième vague, début novembre, a frappé des supermarchés en Belgique, au Luxembourg, en Suède, en Irlande, aux Pays-Bas, en Estonie et en Finlande ; la France ne l'a pas attribuée à l'Iran. BBC
Paris nomme l'unité, Téhéran nie tout
Le lundi 9 novembre, la France a fait quelque chose de très rare en public : nommer une unité cybernétique d'un État étranger et l'accuser d'une attaque sur le sol français. Le ministre des Affaires étrangères, Jean-Noël Barrot, a déclaré pouvoir confirmer que les Gardiens de la révolution d'Iran avaient mené les cyberattaques qui ont fait surchauffer les systèmes de réfrigération des supermarchés français dans la nuit du 11 au 12 octobre, qualifiant l'opération d'« inédite par son niveau d'agressivité ».
La procureure de Paris, Laure Beccuau, a ouvert une enquête judiciaire contre le chef de l'unité tenue pour responsable, Shahid Kaveh, une unité offensive affiliée au centre cybernétique des Gardiens, et ses deux adjoints, et a requis des mandats d'arrêt internationaux. La France a convoqué l'ambassadeur d'Iran et annoncé qu'elle demanderait des sanctions européennes.
Le mardi 10 novembre, le ministère iranien des Affaires étrangères a rejeté les accusations, les qualifiant d'« infondées et partiales ». Téhéran a déclaré qu'il défendrait ses intérêts, sans mentionner Shahid Kaveh du tout.
Sept cents sites, une seule chaîne du froid, et une piste d'indices
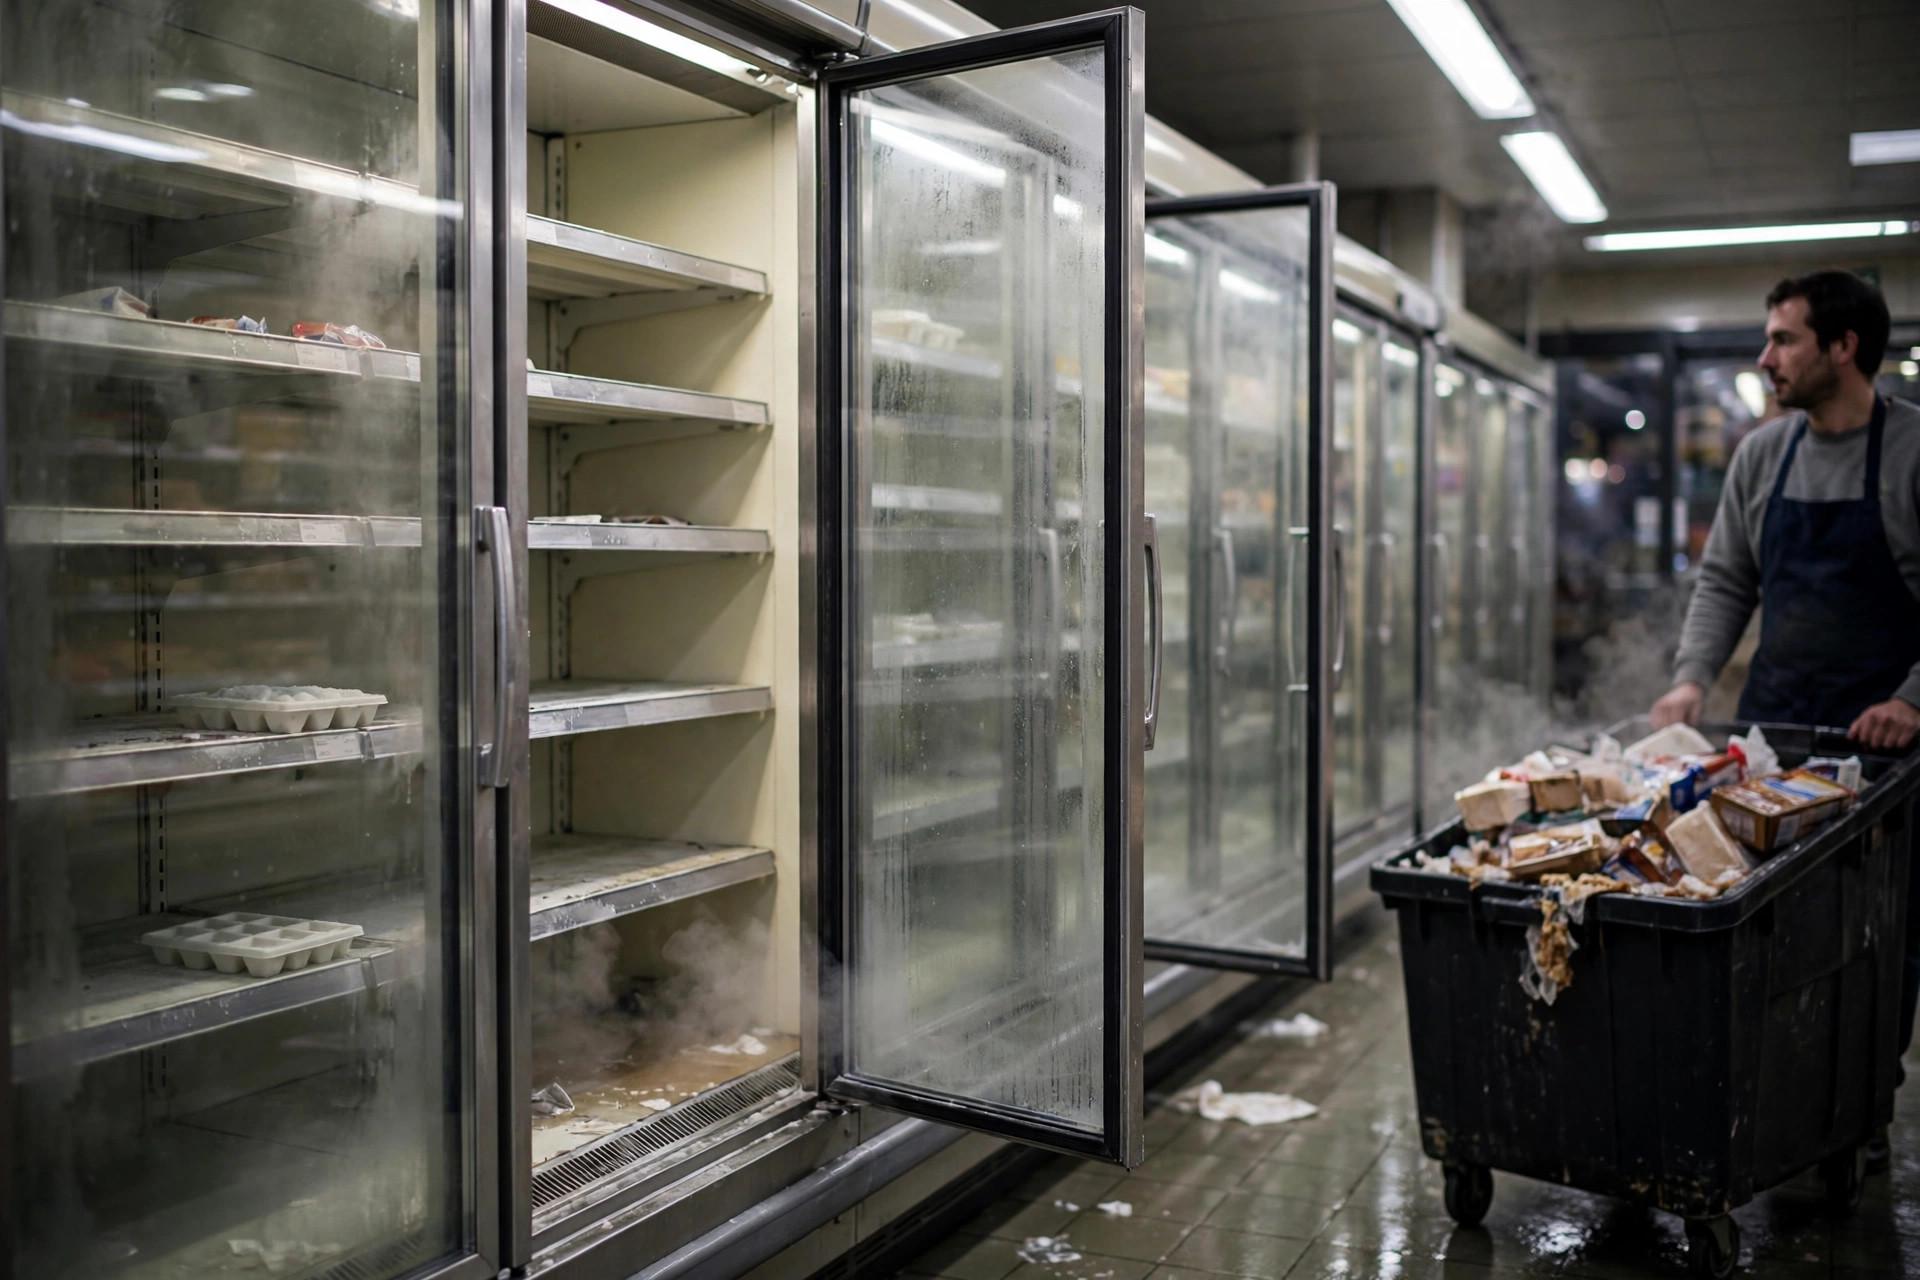
L'attaque a frappé dans la nuit du 11 au 12 octobre, lorsque des pirates ont pris le contrôle du logiciel qui régule la température des unités de réfrigération commerciale, des systèmes fournis par l'entreprise danoise Danfoss, et ont poussé les réglages de dégivrage à des températures élevées. Plus de 100 magasins Coopérative U et environ 180 Intermarché et Netto ont été touchés, ainsi que Carrefour, Monoprix et E.Leclerc. Dans certains magasins, la température aurait atteint 50 °C pendant la nuit. Des tonnes de denrées ont été détruites, les pertes atteignent plusieurs dizaines de millions d'euros, et au moins 15 incendies se sont déclarés. Les attaques d'octobre ont été racontées ici au moment où les rayons se vidaient : le premier récit du piratage des réfrigérateurs des supermarchés.
L'attribution française repose sur un rapport de quatre pages publié le 9 novembre par le Centre de coordination des crises cyber et le CERT-FR national. Le rapport indique que l'infrastructure d'attaque avait aussi servi à sonder des équipements Schneider Electric, que des traces de persan ont été trouvées dans l'infrastructure, et que CyberbanNews, l'organe de propagande de l'unité, a relayé l'attaque le 13 octobre.
Le rapport nomme trois hommes : Hamid Reza Lashgarian, 65 ans, chef du centre cybernétique des Gardiens et commandant de la Force Al-Qods ; Mahdi Lashgarian, 37 ans ; et Reza Salarvand, 35 ans, commandants de Shahid Kaveh. Hamid Reza et Mahdi Lashgarian faisaient déjà l'objet de sanctions américaines imposées en 2024.
Que reste-t-il à établir : le mobile, la méthode, et la deuxième vague
La France n'a pas publié le renseignement sous-jacent; seulement les indicateurs techniques du rapport du CERT-FR. L'attribution est extrêmement difficile, car les attaquants peuvent dissimuler leur localisation et semer de fausses pistes, et Paris n'a pas expliqué ce qui a permis d'écarter les autres suspects.
Le mobile reste flou. La France, comme les autres pays européens, a gardé un profil bas dans la guerre qui a repris cette année entre l'Iran, Israël et les États-Unis, et rien dans la déclaration française n'explique pourquoi les supermarchés français ont été choisis.
On ignore si la deuxième vague de piratages, début novembre, plus de 100 magasins à travers l'Europe, et trois établissements du service du sang les 1er et 2 novembre, est liée à l'attaque d'octobre. La France s'est bien gardée d'attribuer cette vague à l'Iran. On ignore également si les pannes de réfrigérateurs dans environ six économats militaires américains depuis fin août, que Reuters a rapportées comme faisant l'objet d'une enquête pour cyberattaques délibérées, partagent un même auteur.
Pourquoi une attaque contre des réfrigérateurs compte-t-elle comme une attaque contre une nation ?
L'attaque compte par ce qu'elle a visé. La réfrigération des supermarchés est une infrastructure civile : quand elle tombe en panne, les dégâts se mesurent en stocks avariés et en incendies. Une opération de sabotage contre l'approvisionnement alimentaire d'un grand pays européen est d'une autre nature que les intrusions habituelles, et les mots de Barrot, une « atteinte majeure aux intérêts de la nation et à la sécurité des Français », ont été choisis pour le dire.
Elle compte parce que la France a nommé des noms, ce que les gouvernements font rarement, parce que l'attribution expose les méthodes et invite à la riposte. Le faire maintenant, au milieu d'une guerre dans laquelle la France n'est pas belligérante, signale que Paris juge le coût du silence supérieur au coût de la confrontation; et Bruxelles a promis une « réponse rapide et unie » une fois que les États membres auront discuté de l'annonce.
Et l'unité nommée par la France n'est pas nouvelle : ses groupes de façade, sous des noms comme CyberAveng3rs, revendiquent des attaques depuis des années; y compris la compromission d'au moins 75 automates Unitronics aux États-Unis en novembre 2023. L'opération française, si l'attribution se confirme, est de loin la plus réussie du groupe à ce jour.
Nommer l'unité, c'est le message
Nommer Shahid Kaveh en public se lit d'abord comme une dissuasion par la divulgation. L'attribution est habituellement gardée secrète parce qu'elle brûle des sources et des méthodes ; la publier est un choix délibéré pour augmenter le prix de la prochaine attaque. Le message s'adresse à Téhéran, mais aussi à tous les autres États qui regardent : les outils de l'unité sont désormais consignés.
Le choix de la cible est le second message : la réfrigération vide les rayons, déclenche des incendies et oblige un gouvernement à expliquer pourquoi la nourriture de ses citoyens est jetée. Pour un attaquant qui veut imposer des coûts sans déclencher de réponse militaire, c'est presque idéal.
Le risque pour Paris est que l'attribution devienne une échelle. L'Iran a nié l'attaque ; la France a promis des sanctions et s'est réservé des mesures non divulguées. Chaque pas est calibré pour rester sous le seuil du conflit ouvert, mais la reprise de la guerre dans le Golfe a déjà brouillé ce seuil.
Que va-t-il arriver à la chaîne du froid, à la liste des sanctions, et aux imitateurs ?
La première conséquence tombe sur les distributeurs. Les groupes de supermarchés à travers l'Europe auditent désormais le logiciel qui pilote leur réfrigération, et la question de savoir qui peut atteindre une chambre froide depuis internet est devenue un sujet de conseil d'administration. La vague de novembre garantit que l'audit se déroule en Belgique, au Luxembourg et en Suède aussi bien qu'en France. Le schéma plus large des attaques contre les congélateurs et des incendies est documenté dans notre précédent reportage sur les incendies et les pertes.
La deuxième conséquence est institutionnelle. Si l'Union européenne suit la France, ce sera la première fois que le bloc sanctionne une unité cybernétique d'État pour le sabotage d'une infrastructure civile. La discussion du bloc dans les jours à venir dira si l'attribution devient une politique ou s'enlise.
La troisième conséquence est l'imitation. Les attaques françaises ont montré que les contrôleurs industriels, ceux qui font tourner les stations d'eau, les sites énergétiques et les usines agroalimentaires, peuvent être atteints et transformés en arme. Les techniques sont désormais décrites dans un rapport public. Le versant défensif, l'intelligence artificielle dans la cyberdéfense, est une course que l'Europe mène déjà, comme le montre notre couverture de l'IA dans la cyberdéfense.
Sanctions, mandats, et la vague de novembre
Dans les jours à venir, les États membres de l'Union européenne discuteront de la demande française de sanctions. L'enquête de la procureure de Paris se poursuit, et les mandats d'arrêt mettront à l'épreuve la question de savoir si les trois hommes nommés voyageront un jour vers un pays qui les exécuterait.
L'Iran a déclaré qu'il prendrait les mesures qu'il juge nécessaires, et a accusé la France de projeter ses propres défaillances : « un gouvernement qui ne parvient même pas à gérer la température de ses propres réfrigérateurs ». Le prochain développement à surveiller est de savoir si la France attribuera aussi la vague de novembre, ou si cette vague, comme les incidents des bases américaines, restera sans attribution.
Les trois prismes
Prisme Occidental:
L'Ouest voit un État pris en flagrant délit La couverture française et britannique traite l'attribution comme une question de preuve établie. Le Monde retrace la piste technique, le mode opératoire, les traces de persan, les adresses IP localisées en Iran, et présente la désignation de trois individus comme la conclusion d'une enquête d'État, et non comme un geste politique. La BBC, tout en rapportant le dossier français dans son intégralité, garde la réserve bien visible : la France n'a pas dit comment elle était parvenue à sa conclusion.
Prisme Oriental:
L'Est rapporte l'accusation, et le démenti dans le même souffle La couverture asiatique donne au démenti autant de place qu'à l'accusation : The Hindu ouvre sur le rejet de Téhéran, qualifiant les affirmations françaises d'« infondées ». CNA, le diffuseur singapourien, reprend les mots du ministre français, « je peux confirmer que cette attaque a été menée par le Corps des gardiens de la révolution islamique »; aux côtés de l'ampleur des dégâts. Dans cette lecture, l'histoire est un différend entre deux États, et la preuve incombe à la France.
Prisme du Sud:
Le Sud demande qui est Shahid Kaveh; et ce qui vient ensuite Al Jazeera présente l'histoire comme un décryptage : ce qu'est l'unité, comment elle opère à travers des groupes de façade, et ce que montre son parcours. Le reportage souligne que l'Iran n'a jamais reconnu l'unité, que ses groupes de façade sont « chargés de revendiquer publiquement certaines attaques », et que les agences occidentales la relient à Téhéran depuis des années. Dans cette lecture, l'attribution est un coup dans une guerre plus longue.
Le consensus
- Ce sur quoi nous nous accordons
- Ce sur quoi nous sommes d'accord : la France a déclaré le lundi 9 novembre que le Corps des gardiens de la révolution islamique d'Iran avait mené les cyberattaques qui ont fait monter la température des réfrigérateurs d'environ 700 sites commerciaux en France les 11 et 12 octobre ; la procureure de Paris a ouvert une enquête judiciaire contre le chef de l'unité Shahid Kaveh et deux adjoints et a requis des mandats d'arrêt internationaux ; et le ministère iranien des Affaires étrangères a rejeté mardi 10 novembre les accusations, les jugeant infondées.
- Ce sur quoi nous ne nous accordons pas
- Ce sur quoi nous ne sommes pas d'accord : la question de savoir si l'attribution est prouvée ou reste une affirmation; la France a publié des indicateurs techniques mais pas le renseignement sous-jacent, et l'Iran nie tout rôle ; et celle de savoir si l'attaque doit être lue comme un acte de guerre d'une unité d'État, comme Paris le présente, ou comme un incident dont l'auteur reste à établir au-delà de la parole du gouvernement français, comme Téhéran et la couverture la plus sceptique le suggèrent.
- Ce que nous savons
- Ce que nous savons : le déroulement de l'attaque d'octobre, de la manipulation à distance des contrôleurs de réfrigération Danfoss aux denrées avariées, aux incendies et aux pertes de plusieurs dizaines de millions d'euros ; les trois hommes nommés par la France et les deux déjà sous sanctions américaines ; les groupes de façade, CyberAveng3rs et Cyber Isnaad Front, par lesquels l'unité revendique ses attaques ; et le parcours de l'unité, y compris la compromission en 2023 de contrôleurs Unitronics aux États-Unis.
- Ce que nous ignorons encore
- Ce que nous ne savons pas : le mobile du choix des supermarchés français ; comment la France est parvenue à sa conclusion dans le détail ; si la vague de novembre à travers l'Europe, les trois établissements français du service du sang frappés les 1er et 2 novembre, et les pannes de réfrigérateurs dans des bases militaires américaines depuis août partagent un auteur avec l'attaque d'octobre ; et si les mandats d'arrêt seront un jour exécutés.
- Ce que nous anticipons
- Ce que nous attendons : que les États membres de l'Union européenne discutent dans les jours à venir de sanctions contre les individus et les entités nommés par la France ; que l'enquête de la procureure de Paris se poursuive ; que l'Iran maintienne son démenti et prenne des mesures qu'il présente comme la défense de ses intérêts ; et que la France subisse des pressions pour dire si elle attribue aussi la vague de novembre.
Questions et réponses
Qu'est-ce que Shahid Kaveh ?
Shahid Kaveh est une unité cybernétique qui, selon la France, fait partie du centre électronique et cybernétique du Corps des gardiens de la révolution islamique d'Iran. Elle porte le nom de Mahmoud Kaveh, un commandant des Gardiens tué en 1986 pendant la guerre Iran-Irak ; l'Iran n'a jamais reconnu son existence. Selon le renseignement français, elle opère à travers des groupes de façade se faisant passer pour des pirates justiciers, dont CyberAveng3rs et Cyber Isnaad Front.
Que s'est-il passé exactement dans les supermarchés français ?
Dans la nuit du 11 au 12 octobre, des pirates ont pris le contrôle du logiciel qui gère la réfrigération des supermarchés français, des systèmes fournis par l'entreprise danoise Danfoss, et ont fait monter les températures jusqu'à 50 °C. Environ 700 sites ont été touchés, dont des magasins Intermarché, Coopérative U, Carrefour et Leclerc. Des tonnes de denrées ont été détruites, les pertes ont atteint plusieurs dizaines de millions d'euros, et au moins 15 incendies se sont déclarés.
Comment la France a-t-elle relié l'attaque à l'Iran ?
Un rapport du centre de coordination des crises cyber et du CERT-FR cite quatre éléments : l'infrastructure d'attaque avait aussi servi à sonder des équipements Schneider Electric ; les opérateurs ont utilisé FOFA, un service de balayage que l'unité utilise habituellement ; des traces de persan ont été trouvées dans l'infrastructure ; et CyberbanNews, l'organe de propagande de l'unité, a relayé l'attaque le 13 octobre. La France n'a pas publié le renseignement sous-jacent.
Que se passe-t-il ensuite; sanctions et arrestations ?
La France a convoqué l'ambassadeur d'Iran, demandé à l'Union européenne de discuter de sanctions contre les personnes et les entités impliquées, et requis des mandats d'arrêt internationaux contre les trois hommes nommés; Hamid Reza Lashgarian, Mahdi Lashgarian et Reza Salarvand. L'Iran nie tout rôle et affirme qu'il défendra ses intérêts. L'exécution éventuelle des mandats dépendra des déplacements des trois hommes vers un pays disposé à agir.
Sources
- BBC (10 nov. 2026); le reportage d'origine : l'accusation de Barrot, l'enquête de la procureure, le logiciel Danfoss, les enseignes touchées, la deuxième vague européenne et les incidents des bases américaines
- Le Monde (10 nov. 2026); la piste des preuves : le rapport du CERT-FR, les 15 incendies, les âges et les rôles des trois hommes nommés, et le mobile flou
- CERT-FR
- The Hindu (10 nov. 2026); le rejet de l'Iran dans son intégralité, la convocation de l'ambassadeur, la voie des sanctions européennes et la réponse promise de l'UE